K3s : pourquoi choisir un Kubernetes léger pour des PME
Kubernetes s'est imposé comme le standard de facto pour l'orchestration de conteneurs en production. Pourtant, pour une PME ou une équipe d'infogérance gérant des infrastructures de taille modeste, déployer une distribution Kubernetes classique (comme kubeadm ou des offres managées lourdes) revient souvent à sortir un marteau-pilon pour enfoncer un clou. La consommation mémoire du plan de contrôle, la gestion d'etcd en cluster et la multiplication des composants annexes créent une dette opérationnelle importante. C'est précisément pour répondre à cette problématique que Rancher Labs (désormais SUSE) a conçu K3s : une distribution Kubernetes certifiée par la CNCF, allégée, compilée dans un binaire unique de moins de 100 Mo.
Une architecture épurée sans sacrifier la compatibilité
Le génie de K3s réside dans ce qu'il retire plutôt que dans ce qu'il ajoute. Une installation Kubernetes standard embarque des pilotes de stockage cloud (AWS, GCP, Azure) et des contrôleurs historiques inutiles dans un environnement auto-hébergé ou sur des serveurs dédiés. K3s supprime ces dépendances héritées et regroupe l'ensemble des processus du plan de contrôle (API Server, Scheduler, Controller Manager) ainsi que le kubelet dans un seul et même binaire. Pour le stockage de l'état du cluster, K3s remplace par défaut le lourd etcd par SQLite sur un nœud unique, tout en conservant la possibilité d'utiliser etcd embarqué ou une base externe (PostgreSQL, MySQL) dès que l'on passe en haute disponibilité.
K3s offre 100 % de l'API Kubernetes avec moins de 512 Mo de RAM pour le serveur, rendant l'orchestration viable sur de simples VPS ou des mini-PC en edge.
Déploiement rapide et composants intégrés
Là où un cluster classique demande des heures de configuration réseau (CNI), d'Ingress Controller et de gestionnaire de certificats, K3s arrive prêt à l'emploi. Il intègre nativement Flannel pour le réseau inter-nœuds, Traefik comme Ingress Controller par défaut, CoreDNS pour la résolution interne, et un provisionneur de volumes locaux (local-path-provisioner). L'installation d'un nœud maître prend littéralement trente secondes via une seule commande, et l'ajout de nœuds travailleurs (workers) se fait en passant simplement l'URL du maître et un jeton d'authentification.
# Installation du nœud serveur (Control Plane)
curl -sfL https://get.k3s.io | sh -

# Récupération du token pour joindre un nœud worker
sudo cat /var/lib/rancher/k3s/server/node-token

# Sur le nœud worker
curl -sfL https://get.k3s.io | K3S_URL=https://10.0.0.10:6443 K3S_TOKEN=MON_TOKEN sh -
Haute disponibilité et gestion en production pour les PME
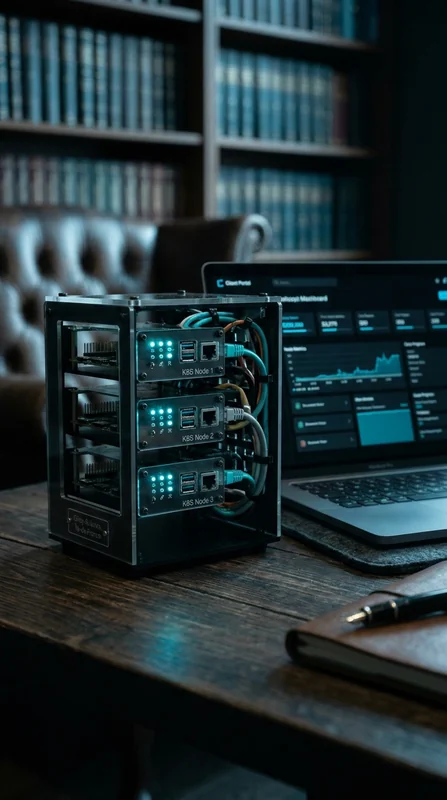
Contrairement à une idée reçue, K3s n'est pas réservé aux environnements de test ou aux Raspberry Pi. En production pour une PME, un cluster de trois nœuds utilisant le mode etcd embarqué (--cluster-init) offre une tolérance aux pannes complète : si un serveur physique ou une VM tombe, les pods sont automatiquement replanifiés sur les nœuds survivants. Les mises à jour du cluster sont également simplifiées grâce au contrôleur `system-upgrade-controller`, qui orchestre le drainage des nœuds et le remplacement du binaire sans interruption de service. Pour les équipes souhaitant bénéficier de la puissance de Helm, de GitOps (ArgoCD ou Flux) et de l'isolation par namespaces sans payer le prix d'une infrastructure surdimensionnée, K3s représente aujourd'hui le meilleur compromis entre simplicité opérationnelle et standardisation.
Lire la suite